Resumo para decidir agora
O e-mail parou, o Teams não entra e o Office pede código que ninguém recebe. A conta do Microsoft 365 está bloqueada ou sem confirmar o segundo fator. Trate como prioridade de negócio: primeiro proteger, depois liberar. Pare acessos suspeitos, troque a senha, revise o MFA e só então teste o envio de e-mails.
Sinais que ajudam a identificar a causa
- Erro só no Outlook do computador: no portal office.com funciona. Indica senha salva errada ou perfil corrompido no dispositivo.
- Pede código de verificação e não chega: problema de MFA. O método cadastrado está desatualizado (celular antigo, app removido) ou nunca foi configurado.
- Recebe, mas não envia: pode ser bloqueio automático por suspeita de abuso ou regra que encaminha/oculta mensagens sem você ver.
- Caixa com “Itens Enviados” estranhos, regras que você não criou: sinal de conta comprometida. Trate como incidente de segurança.
Primeiros 15 minutos: o que fazer sem improviso
- Interrompa o acesso: bloqueie temporariamente o sign-in do usuário e revogue as sessões ativas. Assim você derruba logins abertos em outros aparelhos.
- Troque a senha: senha forte, diferente das últimas. Se a empresa usa Active Directory, troque lá primeiro.
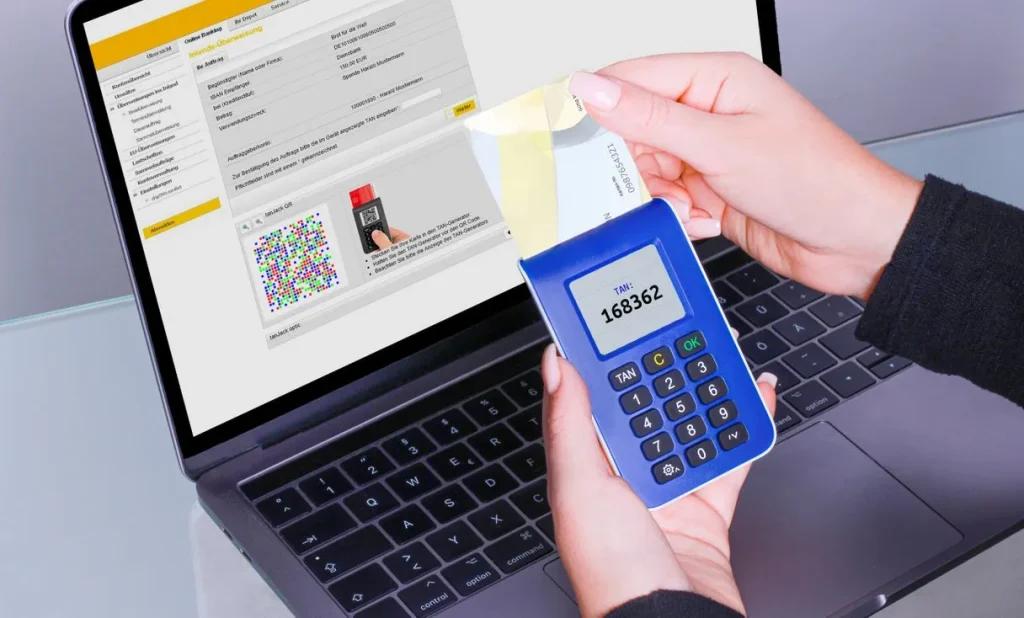
- Corrija o MFA: remova métodos antigos, cadastre o atual (aplicativo autenticador) e um número de backup. Para cargos críticos, use método resistente a phishing.
- Revise regras e encaminhamentos: elimine qualquer forward para e-mail externo e regras que movem mensagens para pastas obscuras.
- Teste o envio: com a conta limpa e segura, teste enviar e responder. Persistindo bloqueio de abuso, acione a Microsoft para retirar a trava.
Se for bloqueio por MFA perdido ou aparelho antigo
Acontece quando o colaborador trocou de celular, saiu da empresa ou o app autenticador foi removido. O efeito prático é simples: ninguém recebe o código e o trabalho para.
- Um administrador redefine os métodos de autenticação do usuário.
- Cadastre de novo o aplicativo autenticador no celular atual e guarde códigos de recuperação em local seguro.
- Se o aparelho antigo ainda tem acesso, remova-o dos métodos aprovados.
- Documente no prontuário do colaborador qual método ficou ativo. Isso evita nova parada no próximo reset de senha.
Se for suspeita de comprometimento
Trate como incidente de segurança. O objetivo é retomar o controle e tirar persistências que o invasor deixou (encaminhamentos, regras ocultas, apps com consentimento).
- Bloqueie o sign-in e revogue as sessões.
- Troque a senha e oriente o usuário a não reutilizar senhas antigas.
- Refaça o MFA com o método certo e remova dispositivos desconhecidos.
- Apague encaminhamentos externos e regras que redirecionam ou ocultam mensagens.
- Revise apps com consentimento em nome do usuário e remova o que não deveria existir.
- Com tudo limpo, reative o envio. Se a plataforma manteve bloqueio por abuso, abra solicitação para liberar.
Referência oficial da Microsoft com o roteiro completo de resposta a conta comprometida: Respond to a compromised email account in Microsoft 365 (Microsoft Learn).
Impacto no dia a dia da empresa
Quem está sem e-mail não aprova pedido, não envia nota, não responde orçamento. Um bloqueio às 9h derruba a manhã inteira de trabalho: a secretária tenta a senha, liga para o colaborador antigo atrás do código, o comercial fica parado esperando e o financeiro atrasa a cobrança. Em duas horas, a empresa perdeu resposta de cliente e empurrou tarefas do dia seguinte.
Erros comuns que prolongam a parada
- Insistir em adivinhar senha: aumenta o bloqueio e não resolve a causa.
- Trocar a senha e não resetar o MFA: o usuário segue sem receber código.
- Ignorar regras de caixa e encaminhamentos: o invasor continua escondendo mensagens e você perde prazos.
- Liberar envio antes de limpar: volta o abuso e a plataforma bloqueia de novo.
- Deixar o método de MFA no aparelho do ex-colaborador: cria dependência e nova interrupção no próximo acesso.
Como evitar repetir o problema
- MFA obrigatório para todos e exigido para administradores com método resistente a phishing.
- Onboarding bem feito: ao criar a conta, já sair com MFA configurado, número de recuperação e instrução simples de uso.
- Offboarding no mesmo dia: ao desligar alguém, remova imediatamente o aparelho antigo dos métodos de autenticação e troque a senha.
- Bloqueio de encaminhamento externo por padrão e alerta para criação de novas regras.
- Treino curto contra phishing: cinco minutos que evitam o clique que derruba a manhã.
- Plano de resposta escrito: quem bloqueia, quem liga, quem fala com a Microsoft. Sem depender de memória.
Roteiro prático para você cobrar da TI
- Conta bloqueada e sessões revogadas durante a verificação.
- Senha trocada com critério e sem reutilização.
- MFA reconfigurado e métodos antigos removidos.
- Sem encaminhamento externo e sem regras estranhas.
- Envio testado e confirmado após a limpeza.
- Registro do que foi feito, para auditoria e para não repetir.
Perguntas rápidas
Trocar a senha resolve tudo? Não. Sem revisar MFA, regras e encaminhamentos, o problema volta.
É seguro pular o MFA “só hoje” para não parar? Não. Abrir exceção cria risco maior e não ataca a causa.
Precisa falar com a Microsoft sempre? Só quando há bloqueio de envio por abuso que não sai após a limpeza. Nos demais, a própria TI resolve.
Quer resolver sem travar a operação?
A Infordomínio cuida de ponta a ponta: identifica a causa, protege a conta, restabelece MFA e libera o envio só quando estiver seguro. E deixa um plano simples para você não passar por isso de novo.
Fale com a gente e volte a trabalhar hoje.